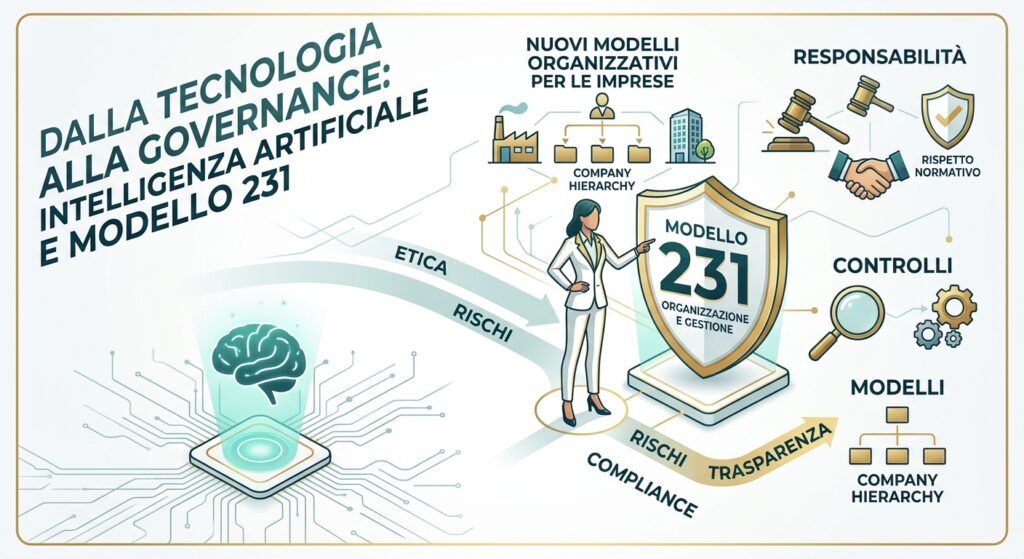
Dalla tecnologia alla governance: responsabilità, controlli e nuovi modelli organizzativi per le imprese
Workshop online FEDIMI – 2 ottobre 2026
FEDIMI – Federazione Imprese Italia ha promosso il 2 ottobre 2026 un workshop online di approfondimento dedicato al rapporto tra Intelligenza Artificiale, organizzazione aziendale e D.Lgs. 231/2001, con particolare attenzione all’evoluzione dei sistemi di controllo interno e alla necessità per le imprese di governare l’introduzione dell’IA nei propri processi.
L’incontro si inserisce nel percorso di approfondimento sviluppato da FEDIMI attraverso gli articoli dedicati al rapporto tra Intelligenza Artificiale e Modelli di Organizzazione, Gestione e Controllo.
Il punto di partenza del seminario è stato un principio essenziale: l’Intelligenza Artificiale non rappresenta più soltanto una questione tecnologica.
Quando un sistema di IA entra nei processi amministrativi, produttivi, commerciali, finanziari, nella gestione del personale o nei rapporti con clienti, fornitori e Pubblica Amministrazione, diventa anche un elemento dell’organizzazione aziendale e, conseguentemente, del sistema di gestione dei rischi e dei controlli.
IA e responsabilità dell’impresa
Il primo tema affrontato ha riguardato il rapporto tra utilizzo dell’Intelligenza Artificiale e responsabilità amministrativa degli enti.
L’introduzione di un sistema di IA non modifica i principi fondamentali sui quali si basa il D.Lgs. 231/2001, ma può modificare concretamente le modalità attraverso le quali vengono svolte determinate attività aziendali.
Un processo precedentemente interamente governato da persone può infatti essere progressivamente supportato da algoritmi, sistemi generativi, strumenti automatizzati o applicazioni capaci di elaborare grandi quantità di informazioni e produrre output destinati a incidere sulle decisioni.
Diventa quindi necessario chiedersi non soltanto quale tecnologia venga utilizzata, ma chi utilizza il sistema, per quale finalità, quali dati vengono trattati, quali processi aziendali vengono interessati, quali decisioni possono essere influenzate, quale supervisione umana è prevista, quali controlli vengono effettuati e quali evidenze vengono conservate.
Dal rischio tecnologico al rischio organizzativo
Uno degli aspetti centrali approfonditi durante il workshop riguarda il passaggio dal concetto di rischio tecnologico a quello di rischio organizzativo.
Un sistema di IA utilizzato per correggere una comunicazione interna presenta caratteristiche profondamente differenti rispetto a un sistema utilizzato per elaborare dati finanziari, selezionare personale, predisporre documentazione destinata alla Pubblica Amministrazione o supportare decisioni riguardanti processi aziendali sensibili.
Per questa ragione non appare sufficiente predisporre un semplice elenco degli strumenti utilizzati. Occorre collegare ogni sistema di IA ai processi nei quali interviene e verificare se tali processi rientrino anche nelle aree considerate dalla mappatura dei rischi prevista dal sistema 231.
I 10 controlli proposti da FEDIMI
Il workshop ha ripreso e approfondito il modello operativo elaborato da FEDIMI attraverso l’individuazione di dieci controlli essenziali per le imprese che utilizzano sistemi di Intelligenza Artificiale.
Il percorso proposto comprende:
1. censimento dei sistemi di IA utilizzati;
2. classificazione degli utilizzi sulla base del rischio;
3. individuazione dei collegamenti con i processi sensibili ai fini del D.Lgs. 231/2001;
4. definizione di regole e policy interne;
5. protezione e corretta gestione dei dati;
6. controllo dei fornitori e degli strumenti utilizzati;
7. tracciabilità delle attività e delle decisioni;
8. formazione e alfabetizzazione sull’Intelligenza Artificiale;
9. gestione degli incidenti, delle anomalie e dei flussi informativi;
10. coinvolgimento dell’Organismo di Vigilanza e revisione periodica dei presidi.
L’obiettivo non è creare un nuovo apparato burocratico parallelo. La proposta FEDIMI punta, al contrario, a integrare la governance dell’IA nei sistemi organizzativi e di controllo già esistenti, secondo criteri proporzionati alle dimensioni dell’impresa, alla complessità dei processi e ai rischi effettivamente presenti.
Il problema dello “Shadow AI”
Particolare attenzione è stata dedicata al fenomeno dello Shadow AI, ossia all’utilizzo all’interno delle organizzazioni di strumenti di Intelligenza Artificiale non preventivamente conosciuti, valutati o autorizzati dall’impresa.
La facilità di accesso ai sistemi generativi consente infatti ai singoli lavoratori di introdurre autonomamente strumenti di IA nelle attività quotidiane.
Il rischio è che informazioni aziendali, dati riservati o documenti vengano trattati attraverso sistemi dei quali l’organizzazione non conosce condizioni di utilizzo, modalità di conservazione delle informazioni o livelli di sicurezza.
Il primo presidio organizzativo diventa quindi la conoscenza degli strumenti effettivamente utilizzati.
Dalla policy al Protocollo IA
Uno degli elementi principali emersi dal workshop riguarda la necessità di evitare che la governance dell’Intelligenza Artificiale si riduca alla predisposizione di una policy generale.
Per le imprese che utilizzano stabilmente sistemi di IA, FEDIMI propone di valutare l’introduzione di un vero e proprio Protocollo IA integrato nel sistema 231.
Il Protocollo può disciplinare, secondo criteri proporzionati: ambito di applicazione; ruoli e responsabilità; inventario e classificazione dei sistemi; procedure di autorizzazione; gestione dei dati; supervisione umana; tracciabilità; gestione dei fornitori; formazione; gestione degli incidenti; flussi informativi verso l’Organismo di Vigilanza; verifiche e aggiornamento periodico.
Nelle organizzazioni più strutturate il sistema può coinvolgere funzioni IT, cybersecurity, legale, privacy, risorse umane, compliance e risk management. Nelle PMI la stessa impostazione può essere sviluppata attraverso procedure significativamente più semplici, purché siano chiaramente individuate responsabilità, regole e controlli.
Il ruolo dell’Organismo di Vigilanza
L’Organismo di Vigilanza non deve necessariamente trasformarsi in un organismo tecnico specializzato in Intelligenza Artificiale.
Deve tuttavia poter conoscere se e come l’utilizzo dell’IA incida sui processi sensibili contemplati dal Modello 231.
Diventano pertanto rilevanti i flussi informativi relativi all’introduzione di sistemi significativi, agli utilizzi classificati come maggiormente sensibili, alle eventuali anomalie, agli incidenti e alle modifiche organizzative determinate dall’automazione.
L’IA entra così progressivamente nel sistema dei controlli non come elemento autonomo, ma come fattore trasversale ai processi aziendali.
AI Act, normativa nazionale e Modello 231
Il workshop ha inoltre analizzato il rapporto tra il D.Lgs. 231/2001 e il nuovo quadro normativo sull’Intelligenza Artificiale.
Il Regolamento europeo sull’IA, la normativa nazionale e la disciplina della responsabilità degli enti devono essere considerati come sistemi distinti ma potenzialmente interconnessi.
Particolare attenzione deve essere riservata alla formazione e all’alfabetizzazione in materia di IA, alla trasparenza, alla supervisione umana, alla gestione dei dati e alla capacità dell’organizzazione di dimostrare l’effettività dei controlli adottati.
La tracciabilità diventa una componente della governance
Un sistema organizzativo efficace deve essere anche dimostrabile.
Registro degli strumenti autorizzati, valutazioni dei rischi, procedure, autorizzazioni, controlli sui fornitori, attività formative, segnalazioni, incidenti, azioni correttive e flussi informativi possono diventare parte delle evidenze attraverso le quali l’impresa dimostra di avere concretamente governato l’utilizzo dell’Intelligenza Artificiale.
Il tema non riguarda quindi soltanto l’adozione di nuove regole, ma la capacità di documentarne l’applicazione.
Innovazione e controllo non sono obiettivi contrapposti
Il confronto sviluppato nel corso del workshop ha evidenziato infine la necessità di evitare due approcci opposti.
Da una parte, considerare l’IA esclusivamente come un rischio da limitare. Dall’altra, introdurre sistemi di Intelligenza Artificiale senza una preventiva valutazione delle conseguenze organizzative.
La competitività delle imprese richiederà una crescente capacità di utilizzare Intelligenza Artificiale, automazione e analisi dei dati. Proprio per questo sarà necessario costruire sistemi di governance capaci di accompagnare l’innovazione.
Governare l’Intelligenza Artificiale non significa rallentare l’innovazione. Significa creare le condizioni affinché l’innovazione possa entrare stabilmente e responsabilmente nell’organizzazione aziendale.
Il percorso FEDIMI continua
Il workshop del 2 ottobre 2026 rappresenta una tappa del percorso di approfondimento avviato da FEDIMI sul rapporto tra trasformazione tecnologica, organizzazione delle imprese, responsabilità e sistemi di controllo.
L’obiettivo è sviluppare strumenti operativi utilizzabili anche dalle piccole e medie imprese, evitando che la compliance sull’Intelligenza Artificiale diventi un ulteriore insieme di documenti separati dai processi aziendali.
La prospettiva proposta da FEDIMI è quella dell’integrazione: collegare Intelligenza Artificiale, Modello 231, organizzazione aziendale, cybersecurity, privacy, formazione e sistemi di controllo.
Perché la domanda fondamentale per un’impresa non è più soltanto: “Possiamo utilizzare l’Intelligenza Artificiale?”
La domanda diventa: “Come possiamo utilizzarla sapendo chi decide, chi controlla e chi risponde?”
Approfondimenti collegati
- D.Lgs. 231/2001 e Intelligenza Artificiale: cambia la responsabilità delle imprese – 17 settembre 2026.
• Modello 231 e Intelligenza Artificiale: 10 controlli che le imprese dovrebbero introdurre – 17 settembre 2026.
• Modello 231 e Intelligenza Artificiale: dai 10 controlli a un sistema di governance realmente efficace – 23 settembre 2026.
Riferimenti normativi principali
- D.Lgs. 8 giugno 2001, n. 231.
• Regolamento (UE) 2024/1689 – Artificial Intelligence Act.
• Legge 23 settembre 2025, n. 132.